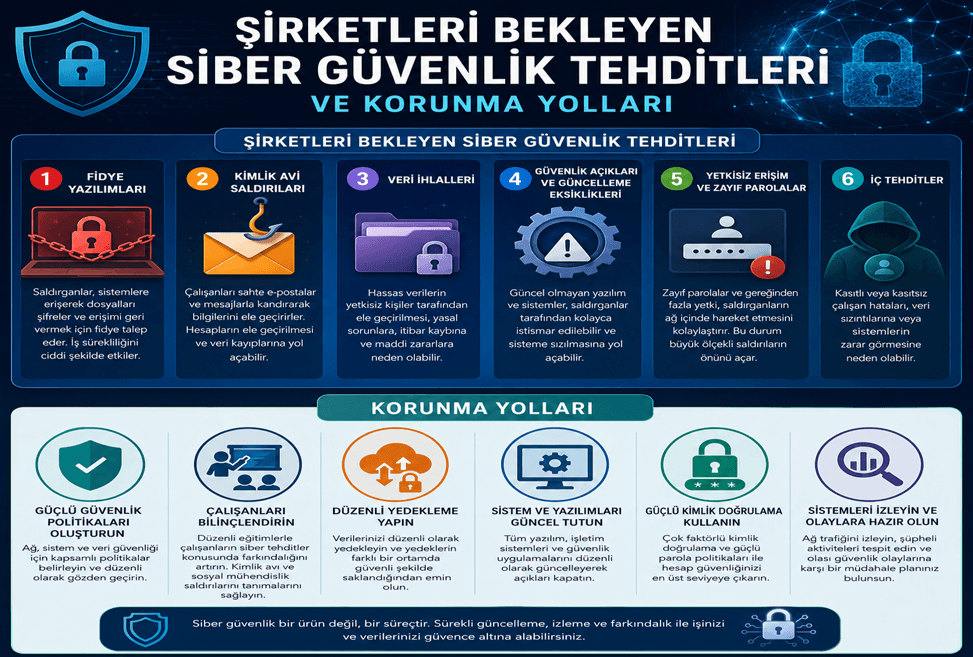
Şirketleri bekleyen siber güvenlik tehditleri, işletmelerin dijital altyapılarını, verilerini ve iş sürekliliğini doğrudan etkileyebilecek farklı riskleri kapsar. Günümüzde Şirketleri bekleyen siber güvenlik tehditleri, yalnızca büyük kurumları değil, dijital sistemler kullanan her ölçekteki işletmeyi ilgilendiren önemli bir güvenlik konusu haline gelmiştir.
Şirketlerin dijital altyapılara olan bağımlılığı arttıkça siber güvenlik tehditleri de daha çeşitli ve karmaşık hale geliyor. Bilgisayarlar, sunucular, bulut sistemleri, mobil cihazlar ve kurumsal ağlar işletmelerin günlük faaliyetlerinin temel parçaları arasında yer alıyor. Bu sistemlerden herhangi birinin saldırıya uğraması, yalnızca teknik problemlere değil; veri kaybı, iş kesintisi ve müşteri güveninin zedelenmesine de neden olabilir. Bu nedenle şirketlerde siber güvenlik, yalnızca bilişim departmanının sorumluluğu olarak değil, işletmenin genel risk yönetiminin bir parçası olarak ele alınmalıdır.
Fidye Yazılımları Önemli Bir Risk Oluşturuyor
Fidye yazılımları, şirketlerin karşılaşabileceği en ciddi tehditlerden biridir. Saldırganlar, sistemlere yetkisiz erişim sağladıktan sonra kritik dosyaları şifreleyerek işletmenin verilerine ulaşmasını engelleyebilir. Bazı saldırılarda ele geçirilen bilgilerin yayımlanacağı da tehdit edilebilir.
Bu riski azaltmak için düzenli yedekleme yapılması, yedeklerin ana sistemden bağımsız tutulması ve kullanıcıların erişim yetkilerinin sınırlandırılması önemlidir. Yedeklerin gerçekten kullanılabilir durumda olduğunun belirli aralıklarla test edilmesi de göz ardı edilmemelidir.
Kimlik Avı Saldırılarına Dikkat Edilmeli
Kimlik avı, teknik güvenlik sistemlerini doğrudan aşmak yerine çalışanları hedefleyen yöntemlerden biridir. Sahte e-postalar, mesajlar veya internet siteleri kullanılarak kullanıcıların parola, banka bilgisi ya da kurumsal hesap bilgilerini paylaşması sağlanabilir.
Özellikle yönetici hesaplarının ele geçirilmesi, saldırganlara daha geniş sistem erişimi sağlayabilir. Çok faktörlü kimlik doğrulama kullanılması ve çalışanların şüpheli bağlantıları tanıyabilecek şekilde bilinçlendirilmesi bu riske karşı etkili önlemler arasındadır.
Şirketleri Bekleyen Siber Güvenlik Tehditleri – Veri İhlalleri Şirketleri Zor Durumda Bırakabilir
Müşteri bilgileri, finansal kayıtlar, sözleşmeler, çalışan verileri ve ticari belgeler saldırganların hedefi olabilir. Bir veri ihlali, yalnızca bilgilerin açığa çıkması anlamına gelmez. İş süreçlerinin aksaması, itibar kaybı ve yasal yükümlülükler gibi farklı sonuçlar da ortaya çıkabilir.
Bu nedenle şirketlerin hangi verileri sakladığını, bu verilere kimlerin erişebildiğini ve kritik bilgilerin nasıl korunduğunu düzenli olarak değerlendirmesi gerekir.
Güncel Olmayan Sistemler Güvenlik Açığı Oluşturabilir
İşletim sistemleri, uygulamalar, sunucular ve ağ cihazlarında zaman içinde güvenlik açıkları ortaya çıkabilir. Güncellemelerin uzun süre ertelenmesi, bilinen açıkların saldırganlar tarafından kullanılmasına fırsat verebilir.
Düzenli güncelleme süreçleri, sistem envanterinin takip edilmesi ve güvenlik kontrollerinin gerçekleştirilmesi, saldırı yüzeyinin azaltılmasına yardımcı olur. Özellikle internete açık sistemlerin düzenli olarak kontrol edilmesi önemlidir.
Hesap ve Ağ Güvenliği Birlikte Ele Alınmalı
Zayıf parolalar, ortak kullanıcı hesapları ve gereğinden fazla erişim yetkisi, kurumsal sistemlerde önemli güvenlik riskleri oluşturur. Kullanıcılara yalnızca ihtiyaç duydukları kaynaklara erişim verilmesi, güçlü kimlik doğrulama yöntemlerinin kullanılması ve olağan dışı oturumların takip edilmesi güvenliği güçlendirebilir.
Aynı zamanda ağ güvenliği için güvenlik duvarı, erişim kontrolü, ağ segmentasyonu ve izleme mekanizmaları gibi yöntemlerin işletmenin ihtiyaçlarına göre değerlendirilmesi gerekir.
Şirketleri Bekleyen Siber Güvenlik Tehditleri – Siber Güvenlik Bir Süreç Olarak Planlanmalı
Siber güvenlik tehditleri tamamen ortadan kaldırılamasa da doğru planlama ile etkileri önemli ölçüde azaltılabilir. Şirketlerin yalnızca saldırı gerçekleştikten sonra müdahale etmeye odaklanmak yerine, riskleri önceden belirlemesi ve düzenli güvenlik kontrolleri gerçekleştirmesi gerekir.
Yedekleme, erişim yönetimi, çalışan farkındalığı, güvenlik güncellemeleri, ağ izleme ve olay müdahale planları birlikte değerlendirildiğinde daha kapsamlı bir koruma yaklaşımı oluşturulabilir. Özellikle kritik sistemlerin belirlenmesi ve bu sistemler için öncelikli güvenlik politikalarının oluşturulması, işletmelerin dijital operasyonlarını daha kontrollü şekilde sürdürmesine yardımcı olur.