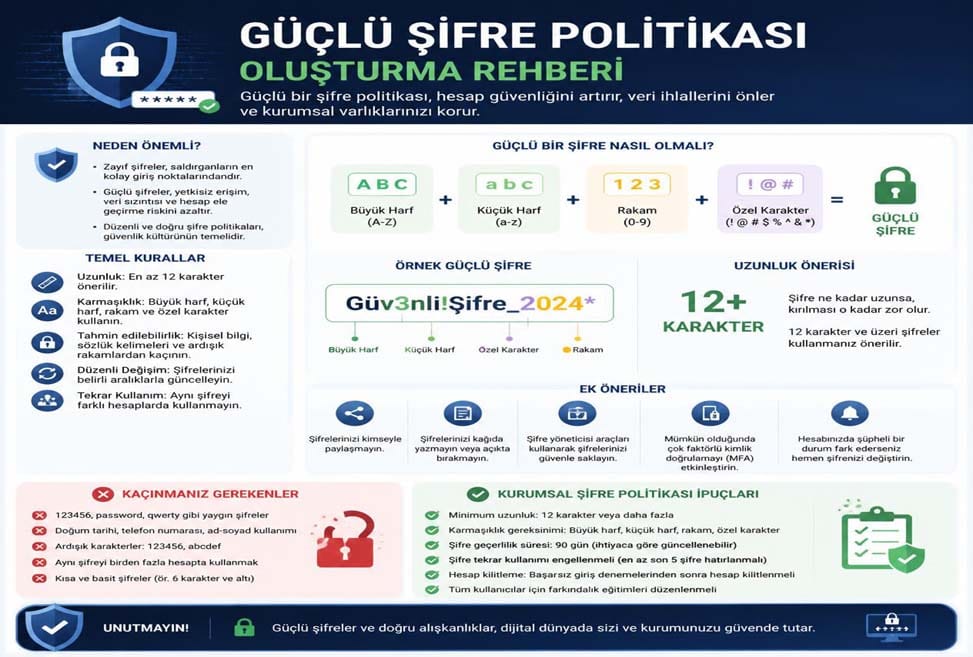
Bir hesabın güvenliği, çoğu zaman onu koruyan parolanın niteliğiyle başlar. Kısa, tahmin edilebilir veya başka hesaplarda kullanılan parolalar, tek bir sızıntının birçok hesabı tehlikeye atmasına neden olabilir. İyi tasarlanmış bir güçlü şifre politikası, kullanıcıları zorlaştırmadan riskleri azaltır. Bu rehberde benzersiz parola kullanımı, güvenli parola üretimi, çok faktörlü koruma, yönetici hesapları ve kimlik avına karşı alınabilecek pratik önlemler ele alınmaktadır.
Benzersiz Parolalar Neden Önemlidir?
Parola güvenliği yalnızca parolanın karmaşık görünmesine değil, her hizmette farklı kullanılmasına da bağlıdır. Bir çevrim içi hizmette yaşanan veri sızıntısında parola açığa çıkarsa saldırganlar aynı bilgileri e-posta, alışveriş veya iş hesaplarında deneyebilir. Bu nedenle her hesap için ayrı ve uzun bir parola belirleyin. Özellikle e-posta hesabı öncelikli olmalıdır; çünkü diğer hesapların parola sıfırlama bağlantıları çoğunlukla bu adrese gönderilir.
Temel ilke: Bir parolanın açığa çıkması, başka hiçbir hesabınızı etkilememelidir.
Güvenli Şifre Oluşturma İlkeleri
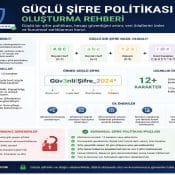
- Güvenli bir parola uzun, kişisel bilgilerden bağımsız ve kolay tahmin edilemeyen bir yapıda olmalıdır. Hatırlaması kolay birkaç ilgisiz kelimeyi bir araya getirmek, kısa bir kelimeyi karmaşık karakterlerle değiştirmekten daha iyi bir yaklaşım olabilir. Uzunluk: Tercihen en az 14 karakter kullanın; hizmet izin veriyorsa daha uzun bir parola cümlesi seçin.
- Tahmin edilemezlik: İsim, doğum günü, takım, şirket veya ardışık karakterlerden kaçının.
- Benzersizlik: Aynı parolayı kişisel, iş ve yönetici hesaplarında kullanmayın.
| Yaklaşım | Risk | Daha iyi seçenek |
| Kısa ve yaygın kelime | Kolay tahmin edilir | Uzun parola cümlesi |
| Aynı parolayı tekrarlamak | Tek sızıntı geniş etki yaratır | Her hesap için farklı parola |
Güçlü Şifre Politikası – Parola Tekrarını Önleyin ve Araçlardan Yararlanın
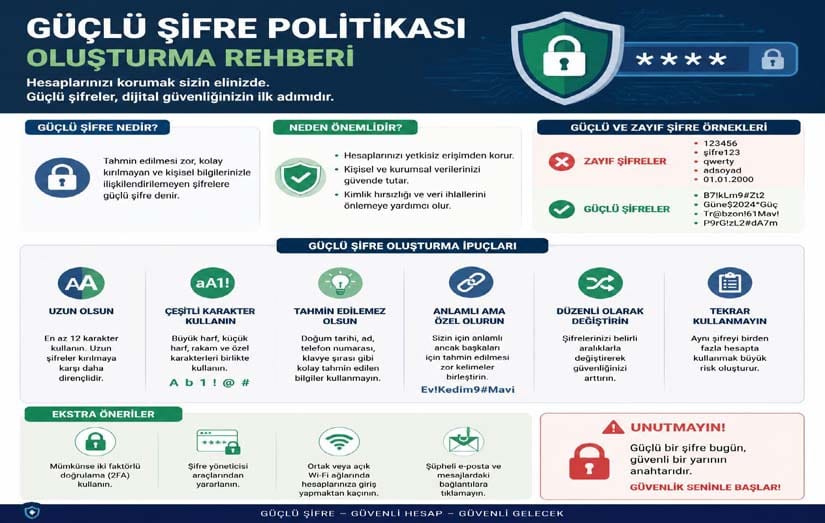
Parolaları tekrar kullanmak, pratik görünse de saldırganlara zincirleme erişim fırsatı verir. Bir hesabın parolası ele geçirildiğinde aynı parolayı kullanan diğer hesaplar da hedef hâline gelir. Eski veya artık kullanılmayan hesapları kapatmak da bu riski azaltır. Bir parola yöneticisi, her hizmet için uzun ve rastgele parolalar üretip bunları şifreli bir kasada saklamanıza yardımcı olur. Böylece tüm parolaları ezberlemek gerekmez; yalnızca yöneticinin ana parolasını çok güçlü ve benzersiz seçmeniz gerekir. Parola yöneticisinin otomatik doldurma özelliğini yalnızca doğru web adreslerinde kullanın. Beklenmeyen bir giriş isteğiyle karşılaşırsanız işlemi durdurun ve hizmetin adresini kendiniz açın.
Çok Faktörlü Doğrulama ve Yönetici Hesapları
- Çok faktörlü doğrulama, parolanın yanında uygulama kodu, fiziksel güvenlik anahtarı veya biyometrik doğrulama gibi ikinci bir kanıt ister. Parola çalınsa bile ek katman saldırganın girişini zorlaştırır. Özellikle e-posta, uzaktan erişim ve yönetici hesaplarında etkinleştirilmelidir. Yönetici hesapları geniş yetkilere sahip olduğu için günlük işler için kullanılmamalıdır. Yönetim görevleri için ayrı bir hesap açın, normal çalışmalarda standart hesap kullanın ve yalnızca gerekli kişilere en az yetkiyi verin. Bu yaklaşım genel hesap güvenliği için de daha kontrollü bir temel oluşturur. Yönetici hesaplarında ek doğrulama yöntemini zorunlu tutun.
- Kullanılmayan yönetici hesaplarını ve yetkileri kaldırın.
- Kurtarma kodlarını parola kasası gibi güvenli bir yerde saklayın.
Kimlik Avını Fark Edin ve Politikayı Güncel Tutun
Güçlü bir parola, onu sahte bir giriş sayfasına yazarsanız koruma sağlamaz. Kimlik avı iletileri genellikle aciliyet duygusu oluşturur, beklenmeyen bağlantılar içerir veya gönderici adresini taklit eder. Bağlantı üzerinden giriş yapmak yerine hizmetin adresini tarayıcıya kendiniz yazın; şüpheli iletileri yanıtlamadan bildirin. Politikayı tek seferlik bir belge olarak görmeyin. Yeni hizmetler eklendiğinde, bir güvenlik olayı yaşandığında veya kullanıcıların zorlandığı noktalar görüldüğünde kuralları gözden geçirin. Parola uzunluğu, benzersizlik, çok faktörlü kullanım, kurtarma süreçleri ve yönetici yetkileri birlikte değerlendirilmelidir.
Hatırlayın: Hiçbir destek görevlisi parolanızı veya doğrulama kodunuzu istememelidir. Şüpheli bir talepte işlemi durdurun ve bağımsız bir kanaldan doğrulama yapın.
Güçlü Şifre Politikası – Sonuç
Etkili bir parola politikası; uzun ve benzersiz parolaları, parola yöneticilerini, ek doğrulama katmanlarını ve bilinçli kullanıcı davranışını birlikte ele alır. Kuralları anlaşılır tutun, uygulanmasını kolaylaştırın ve düzenli aralıklarla iyileştirin. Böylece güvenlik, yalnızca bir gereklilik değil, günlük çalışma alışkanlığı hâline gelir.